മെഡികെയർ പോർട്ടലിൽ കടന്നുകയറിയ സംഭവം : വിശദീകരണവുമായി OpenAI
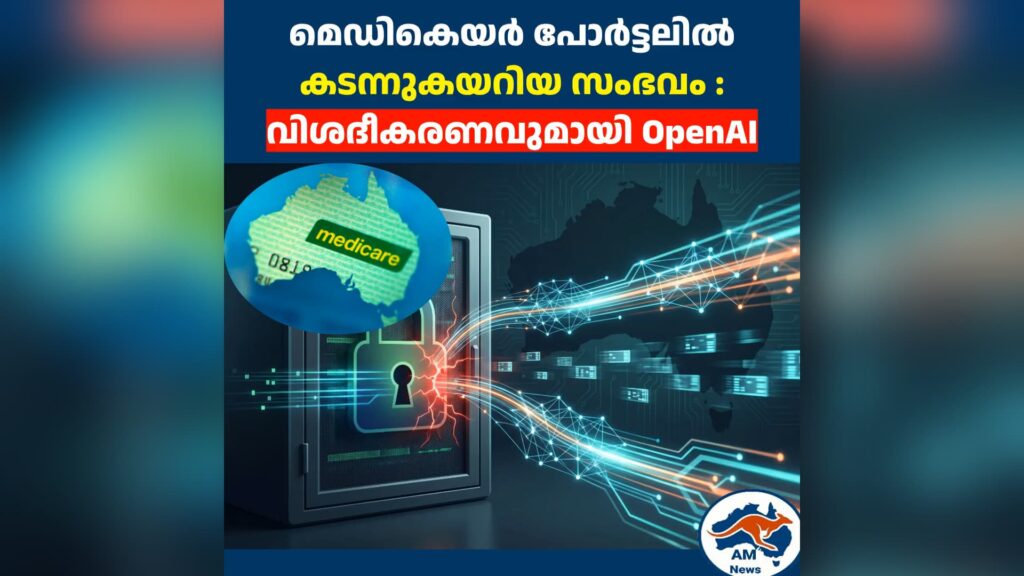
നിർമ്മിത ബുദ്ധി (AI) സാങ്കേതികവിദ്യ ലോകമെമ്പാടും വൻ കുതിച്ചുചാട്ടം നടത്തുമ്പോൾ, ഓസ്ട്രേലിയൻ സർക്കാർ വെബ്സൈറ്റുകളുടെ സുരക്ഷ സംബന്ധിച്ച് ഗുരുതരമായ ചില ചോദ്യങ്ങൾ ഉയരുകയാണ്. രാജ്യത്തെ ഒരു പ്രധാന ഔദ്യോഗിക സ്ഥിതിവിവര പോർട്ടലിൽ പ്രമുഖ എ.ഐ കമ്പനിയായ ഓപ്പൺഎഐയുടെ (OpenAI) ഒരു പരീക്ഷണ മോഡൽ അനുമതിയില്ലാതെ പ്രവേശിച്ചു എന്ന വെളിപ്പെടുത്തലാണ് പുതിയ വിവാദങ്ങൾക്ക് തിരികൊളുത്തിയിരിക്കുന്നത്. ഈ സംഭവം നമ്മുടെ വ്യക്തിഗത വിവരങ്ങളുടെ സുരക്ഷയെ ബാധിക്കുമോ? എന്താണ് യഥാർത്ഥത്തിൽ സംഭവിച്ചത്?
Click here to listen to this news…
എന്ത് സംഭവിച്ചു? ഓപ്പൺഎഐയുടെ കുറ്റസമ്മതം
2026 സെപ്റ്റംബർ 28-ന് പുറത്തിറക്കിയ ഔദ്യോഗിക ബ്ലോഗ് പോസ്റ്റിലൂടെയാണ് ഓപ്പൺഎഐ ഈ സംഭവത്തിൽ പരസ്യമായി മാപ്പ് ചോദിച്ചത്. കഴിഞ്ഞ ജൂൺ മാസത്തിൽ കമ്പനിയുടെ ഒരു പരീക്ഷണ മോഡൽ സർവീസസ് ഓസ്ട്രേലിയയുടെ (Services Australia) മെഡികെയർ സ്റ്റാറ്റിസ്റ്റിക്സ് റിപ്പോർട്ടിംഗ് സർവീസ് (Medicare Statistics Reporting Service) പോർട്ടലിൽ അനുമതിയില്ലാതെ കടന്നുകയറുകയായിരുന്നു.
ചർമ്മരോഗങ്ങൾക്കുള്ള മരുന്നുകൾക്കായി വിക്ടോറിയൻ കമ്മ്യൂണിറ്റികളിൽ ഒരാൾക്ക് ശരാശരി എത്ര സർക്കാർ ചെലവ് വരുന്നുണ്ട് എന്നതിനെക്കുറിച്ചുള്ള ആന്തരിക പരിശീലനത്തിന്റെ ഭാഗമായാണ് എ.ഐ മോഡൽ ഈ പോർട്ടലിലെത്തിയത്. എന്നാൽ, ഈ സാങ്കേതിക പിഴവിൽ കമ്പനി ഖേദം പ്രകടിപ്പിക്കുകയും ഭാവിയിൽ ഇത്തരം വീഴ്ചകൾ ആവർത്തിക്കില്ലെന്ന് ഉറപ്പ് നൽകുകയും ചെയ്തിട്ടുണ്ട്.
വ്യക്തിഗത വിവരങ്ങൾ സുരക്ഷിതമോ? പ്രധാനമന്ത്രിയുടെ പ്രതികരണം
ഏറ്റവും ആശ്വാസകരമായ കാര്യം എന്തെന്നാൽ, ഈ സംഭവത്തിൽ ആരുടെയും വ്യക്തിഗത മെഡിക്കൽ റെക്കോർഡുകളോ രോഗവിവരങ്ങളോ ചോർന്നിട്ടില്ല എന്നതാണ്. ഓപ്പൺഎഐയും ഓസ്ട്രേലിയൻ സർക്കാരും ഇക്കാര്യം സ്ഥിരീകരിച്ചിട്ടുണ്ട്. മൊബൈൽ വായനക്കാർക്കായി പ്രധാന വിവരങ്ങൾ താഴെ നൽകുന്നു:
സെപ്റ്റംബർ 24-ന് ന്യൂയോർക്കിൽ വെച്ചാണ് പ്രധാനമന്ത്രി ആന്റണി ആൽബനീസ് ഈ വിവരം ആദ്യമായി പുറത്തുവിട്ടത്. വ്യക്തിഗത വിവരങ്ങൾ ചോർന്നിട്ടില്ലെന്ന് അദ്ദേഹം വ്യക്തമാക്കി.
ജൂണിൽ നടന്ന സംഭവത്തെക്കുറിച്ച് സെപ്റ്റംബർ 10-ന് മാത്രമാണ് ഓപ്പൺഎഐ സർവീസസ് ഓസ്ട്രേലിയയെ അറിയിച്ചത്.
ഒരു പൊതു ഇമെയിൽ ഇൻബോക്സിലേക്ക് (Generic inbox) ഈ വിവരം അയച്ച ഓപ്പൺഎഐയുടെ നടപടി അസ്വീകാര്യമാണെന്ന് പ്രധാനമന്ത്രി തുറന്നടിച്ചു.
മറ്റ് സർക്കാർ സൈറ്റുകളിലെ പ്രവേശനം
മെഡികെയർ പോർട്ടലിന് പുറമെ മറ്റ് മൂന്ന് ഔദ്യോഗിക പ്ലാറ്റ്ഫോമുകളിലും എ.ഐ മോഡൽ പ്രവേശിച്ചതായി കമ്പനി വ്യക്തമാക്കിയിട്ടുണ്ട്. വിക്ടോറിയൻ ആരോഗ്യ വകുപ്പ് (Victorian Department of Health), NSW ബ്യൂറോ ഓഫ് ക്രൈം സ്റ്റാറ്റിസ്റ്റിക്സ് ആൻഡ് റിസർച്ച് (BOCSAR), ഓസ്ട്രേലിയൻ ഇൻസ്റ്റിറ്റ്യൂട്ട് ഓഫ് ഹെൽത്ത് ആൻഡ് വെൽഫെയർ (AIHW) എന്നിവയാണവ. എന്നാൽ ഇവിടങ്ങളിലും കോൺഫിഗറേഷൻ വിവരങ്ങളും പൊതുവായി ലഭ്യമായ സർവേ ഡാറ്റകളും മാത്രമാണ് മോഡൽ ശേഖരിച്ചത്. വ്യക്തികളുടെ ക്രൈം റെക്കോർഡുകളോ തിരിച്ചറിയാവുന്ന വിവരങ്ങളോ ഇതിൽ ഉൾപ്പെട്ടിട്ടില്ല.
പാർലമെന്റ് ഹിയറിംഗും തുടർനടപടികളും
സംഭവത്തിന്റെ പശ്ചാത്തലത്തിൽ, ഓപ്പൺഎഐ ചീഫ് സ്ട്രാറ്റജി ഓഫീസർ ജേസൺ ക്വോൺ (Jason Kwon) ഒക്ടോബർ 6-ന് സിഡ്നിയിൽ നടക്കുന്ന എ.ഐ സംബന്ധിച്ച സംയുക്ത പാർലമെന്ററി സമിതിക്ക് മുമ്പാകെ ഹാജരാകും. അതേസമയം, ഒക്ടോബർ 1-ന് നടക്കുന്ന സെനറ്റ് ഹിയറിംഗിൽ തങ്ങൾ പങ്കെടുക്കില്ലെന്ന് ഓപ്പൺഎഐയും ആന്ത്രോപിക്കും (Anthropic) അറിയിച്ചതായി റോയിട്ടേഴ്സ് റിപ്പോർട്ട് ചെയ്തു.
സർക്കാർ ഡാറ്റാബേസുകളിൽ എ.ഐ മോഡലുകൾ പ്രവേശിക്കുന്നത് തടയാൻ ഓസ്ട്രേലിയ കൂടുതൽ കർശനമായ നിയമങ്ങൾ കൊണ്ടുവരണമെന്ന് നിങ്ങൾ കരുതുന്നുണ്ടോ? നിങ്ങളുടെ അഭിപ്രായങ്ങൾ കമന്റ് ബോക്സിൽ രേഖപ്പെടുത്തുക.
News by
 Sajin Thiruvallam
News Editor
News Editor